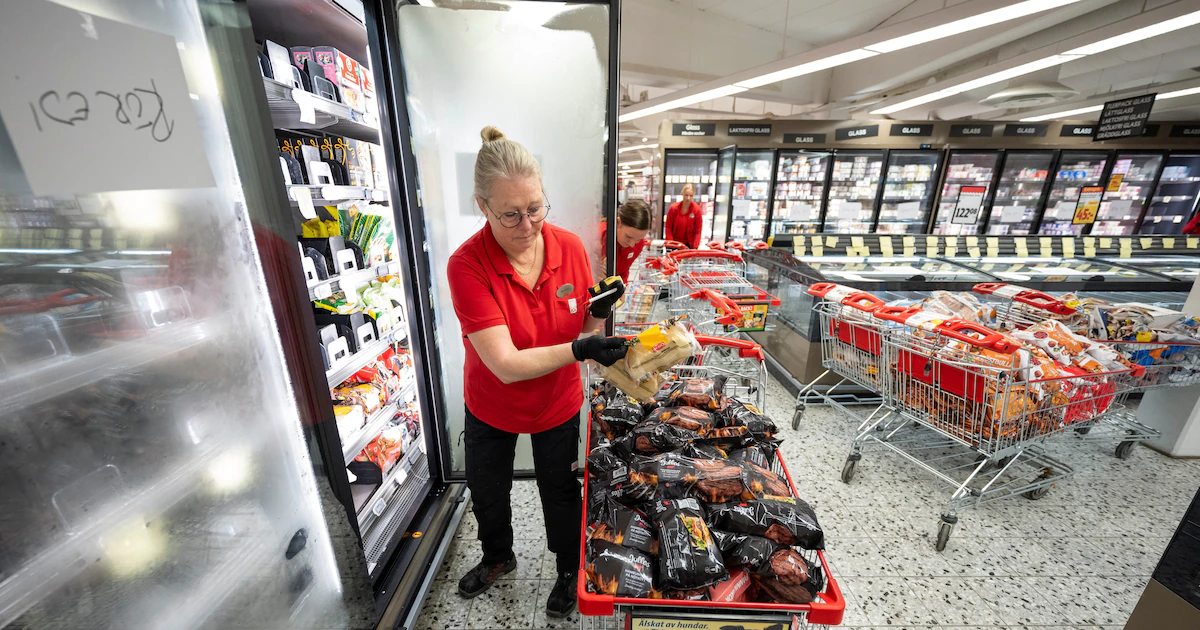
Las agencias de seguridad de Estados Unidos advirtieron el 5 de noviembre que hackers atacan en todo el mundo los controladores de refrigeración de supermercados y depósitos de frío, tras las alzas de temperatura registradas en tiendas de Europa y en tres almacenes del servicio de sangre de Francia.
El aviso conjunto lo firmaron la Agencia de Ciberseguridad (CISA), el FBI y los departamentos de Salud, Agricultura y Transporte. Según el texto, los atacantes aprovechan equipos sin actualizar o accesibles desde internet para cambiar la configuración y forzar ciclos continuos de calentamiento y descongelación.
Las consecuencias que enumeran las agencias van más allá de la comida perdida: acortan la vida útil de los equipos, crean riesgo de incendio y, si los productos se consumen tras un almacenamiento inseguro, pueden dañar indirectamente a los consumidores. Los atacantes también pueden ocultar la temperatura real, de modo que nadie note el problema.
Los ataques usan tres vías, según el documento: saltarse la autenticación, inyectar código arbitrario y aprovechar configuraciones débiles. Las agencias piden desconectar los controladores de internet, cambiar las contraseñas de fábrica, aplicar las actualizaciones y reemplazar los equipos que el fabricante ya no respalda.
Tres almacenes de sangre y tiendas en 11 países
El Establecimiento Francés de la Sangre (EFS) confirmó que el 2 de noviembre las cámaras frías de tres sitios que manejan bolsas de sangre y plasma llegaron a temperaturas “muy altas”. Las muestras no sufrieron daños porque las alarmas y el personal detectaron el cambio y activaron medidas de emergencia, según el organismo.
Esa semana, según la revista especializada en tecnología Wired, la ola afectó también a cadenas de supermercados en al menos 11 países europeos, con imágenes de grandes volúmenes de comida arrojada a la basura. En octubre, ataques parecidos habían obligado a tiendas francesas a tirar mercadería. En agosto, tiendas de seis bases militares estadounidenses sufrieron fallas similares y el Pentágono investiga con la policía francesa, según informó Reuters.
En los Países Bajos, el ataque del 2 de noviembre alcanzó al menos a 17 negocios, sobre todo carnicerías y comercios de barrio, según el medio de seguridad Malwarebytes, que citó a la emisora pública NOS. Las grandes cadenas, en cambio, no resultaron afectadas.
El fabricante dice que se pudo evitar
Muchos de los ataques apuntan a controladores de la empresa danesa Danfoss. Un vocero de la compañía dijo a NOS que los sistemas afectados seguían accesibles mediante conexiones sin protección y usaban contraseñas de fábrica, y que los ataques se habrían evitado con las precauciones recomendadas. Danfoss había pedido el 13 de octubre a sus clientes neerlandeses que desconectaran los equipos de internet.
Wired añadió que, según Danfoss, los equipos dañados tenían un firmware —el programa interno del aparato— desactualizado. Los investigadores citados por la revista sostienen que los ataques no fueron difíciles de ejecutar y que algunas versiones habrían usado contraseñas formadas a partir de la fecha.
Una alerta de CISA de 2025 ya describía ese defecto en la serie AK-SM 8xxA de Danfoss, con una contraseña generada a partir de la fecha y la hora. La agencia indicó entonces que no tenía registro de explotación y que el fabricante había publicado una versión corregida, la R4.2.
Los incidentes de noviembre no se limitan a Danfoss: Censys, firma de análisis de internet, vinculó los del 2 de noviembre con los controladores Copeland/Dixell XWEB, un producto distinto.
Sin culpable confirmado y miles de equipos aún expuestos
Nadie ha demostrado quién está detrás. Grupos de hackers prorrusos reclamaron algunos ataques, pero sin pruebas creíbles, según Wired, y el Kremlin negó participación. Según NextGov/FCW, que cita a funcionarios estadounidenses sin nombre, Irán podría estar detrás de los ataques a las bases militares. La investigación continúa.
“Estos sistemas frágiles de la cadena de frío son demasiado críticos para fallar, pero seguimos recibiendo duras lecciones”, dijo a Wired Josh Corman, investigador de infraestructura crítica del Instituto para la Seguridad y la Tecnología, una organización sin fines de lucro.
Censys contó 6.695 controladores de refrigeración visibles en internet el 9 de octubre. Al 5 de noviembre, 3.124 (el 47%) seguían accesibles, con una caída del 76% en los StoreView de Danfoss y del 35% en los XWEB, según la firma citada por SecurityWeek.
Fuente: infobae.com