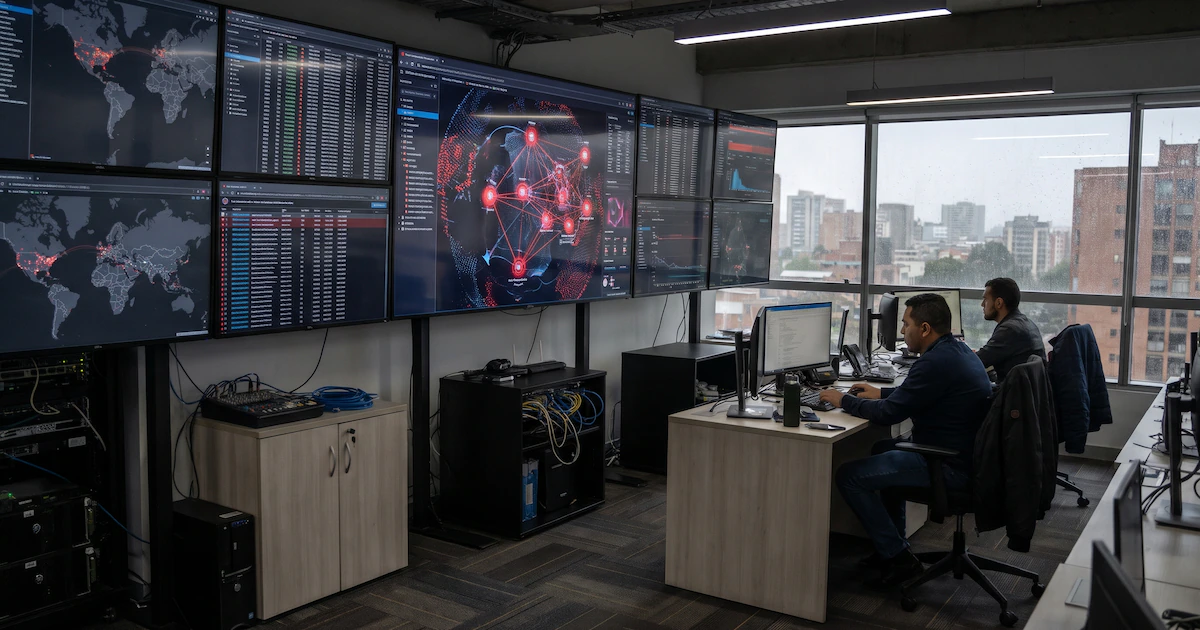
Indra lanzó en Colombia un Centro de Operaciones de Ciberseguridad (SOC) con inteligencia artificial (IA) para detectar incidentes críticos como ciberataques en menos de 10 minutos y reducir hasta cinco veces los tiempos de investigación y resolución.
El centro incorpora automatización y agentes de IA para clasificar alertas, identificar comportamientos anómalos y priorizar los eventos que requieren intervención, con un alcance que cubre a Colombia y Latinoamérica.
La operación mantiene supervisión humana durante el análisis y la contención de incidentes, según explicó Edwin Balteros, director de ciberseguridad de Indra para Colombia, Ecuador, Centroamérica y el Caribe.
Cómo opera el centro de ciberseguridad
El SOC reúne herramientas de monitoreo que reciben señales desde distintos sistemas de una organización. A partir de esos datos, identifica accesos inusuales, intentos de intrusión, movimientos sospechosos dentro de una red y otros indicios que pueden anticipar un ataque.
La operación busca cubrir el ciclo completo de un incidente: detección, análisis, respuesta, contención y recuperación. El modelo contempla la protección de espacios de tecnologías de la información y de tecnologías operativas, que controlan procesos físicos en sectores como energía, transporte, salud e infraestructura.
Cómo la IA potencia la ciberseguridad
La inteligencia artificial permite filtrar un volumen elevado de alertas y entregar a los analistas una primera evaluación sobre el nivel de riesgo. Los agentes automatizados contrastan eventos, identifican patrones y ayudan a diferenciar una actividad rutinaria de una posible amenaza que requiere una intervención inmediata.
Baltero explicó que los tiempos de revisión se redujeron frente a métodos convencionales. “Generalmente, el tiempo promedio de análisis de una alerta se hacía más o menos entre 25 y 30 minutos. Estamos pasando a hablar de una alerta bien validada entre cuatro y cinco minutos”.
Por qué es clave la rapidez al momento de detectar un incidente de ciberseguridad
La velocidad es uno de los factores que determina la dimensión de un incidente. Un atacante que permanece dentro de una red sin ser detectado puede obtener contraseñas, copiar información, desplazarse entre sistemas, alterar procesos o bloquear archivos y servicios.
“Esta es una competencia de tiempo. Entre más rápido logremos detectar, más rápido garantizamos que no se expanda un ataque dentro de una compañía”, dijo Balteros.
El ejecutivo aclaró que la IA participa en el análisis y la priorización de eventos, aunque los especialistas mantienen la supervisión de las decisiones relacionadas con la respuesta.
Cuáles son los ciberataques más comunes que experimentan usuarios y empresas
El phishing continúa entre las técnicas más utilizadas. “El phishing, que es ese correo malicioso, sigue siendo el top en todos los tipos de ataques”, señaló Balteros. El ataque aprovecha un punto vulnerable que no depende exclusivamente de las defensas tecnológicas: la decisión del usuario que recibe el mensaje.
Según explicó Balteros, los avances en inteligencia artificial mejoraron la redacción, la apariencia y la personalización de mensajes fraudulentos, lo que dificulta reconocerlos a simple vista.
Asimismo, el ransomware mantiene presencia entre las amenazas que enfrentan las organizaciones. En estos casos, los atacantes cifran información o bloquean sistemas y luego exigen un pago.
A ello se suman fraudes que utilizan clonación de voz y videos manipulados para suplantar a directivos, empleados o familiares y obtener transferencias, información reservada o autorizaciones internas.
Qué sectores están más expuestos a ciberataques
El sector financiero continúa entre los objetivos más atractivos por el volumen de recursos e información que administra. A la vez, los ataques contra infraestructuras críticas han ampliado el riesgo a sectores como energía, salud y transporte.
“Hoy en día son todos los sectores”, afirmó Balteros al referirse a los objetivos de los ciberdelincuentes. “Paralizar un hospital es una problemática que pasa más allá del mundo digital. No simplemente la pérdida de una información, sino que puede terminar en afectación de vidas humanas”.
Fuente: infobae.com